Успешное восстановление данных после шифратора
Наша лаборатория достаточно далеко продвинулась в вопросе восстановления данных после "вируса шифратора". На самом деле говорить о вирусе тут не правильно. Как правило ни о каком вирусе речи уже не идёт, проникновение осуществляется "живым" злоумышленником, ну или "под присмотром" злоумышленника. Последнее время это как правило происходит по выходным, когда в организации нет интенсивной работы и сервера, компьютеры остаются без присмотра.. Для проникновения используются обычно открытый по каким либо причинам удалённый доступ к компьютерам организации, иногда это может быть целая цепочка. Например в одном случае был использован домашний компьютер системного администратора, который имел удалённый доступ к сети организации.
Практически каджый понедельник последние полгода у нас начинается со звонков пострадавших, так было и в минувший понедельник. У клиента зашифровали "файловую помойку" RAID 1 и два диска с 1С и данными на сервере.
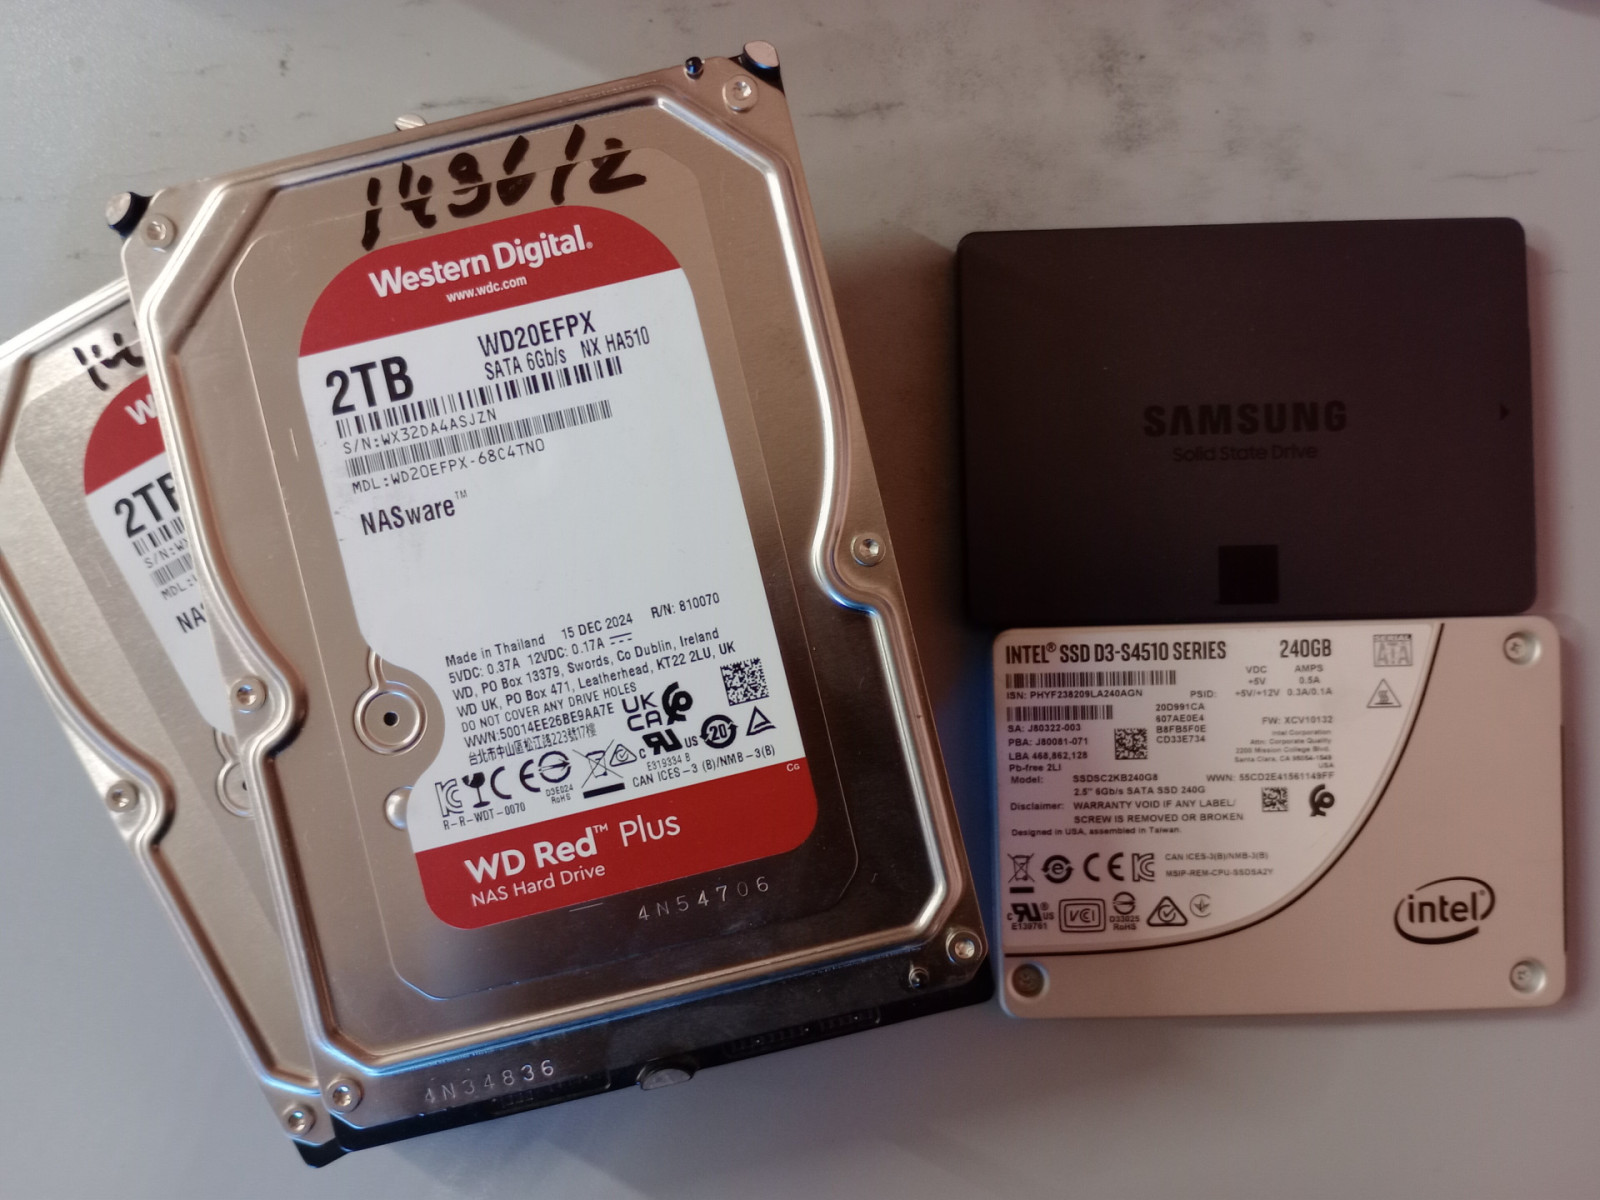
В результате работ удалось восстановить данные на обычных жестких дисках и на SSD Samsung. К сожалению данные на SSD Intel восстановить не удалось.........